Gestion des accès : pourquoi l’IAM est devenu incontournable
On sous-estime souvent la surface d’attaque que représentent les identités numériques dans une entreprise. Un ancien salarié dont le compte n’a pas été désactivé, un prestataire externe avec des droits trop larges, un mot de passe partagé entre plusieurs collaborateurs : chacun de ces cas constitue une faille potentielle. La gestion des identités et des accès, connue sous l’acronyme IAM pour Identity and Access Management, est aujourd’hui l’un des piliers fondamentaux d’un système d’information sécurisé.
Ce que recouvre vraiment la gestion des identités et des accès
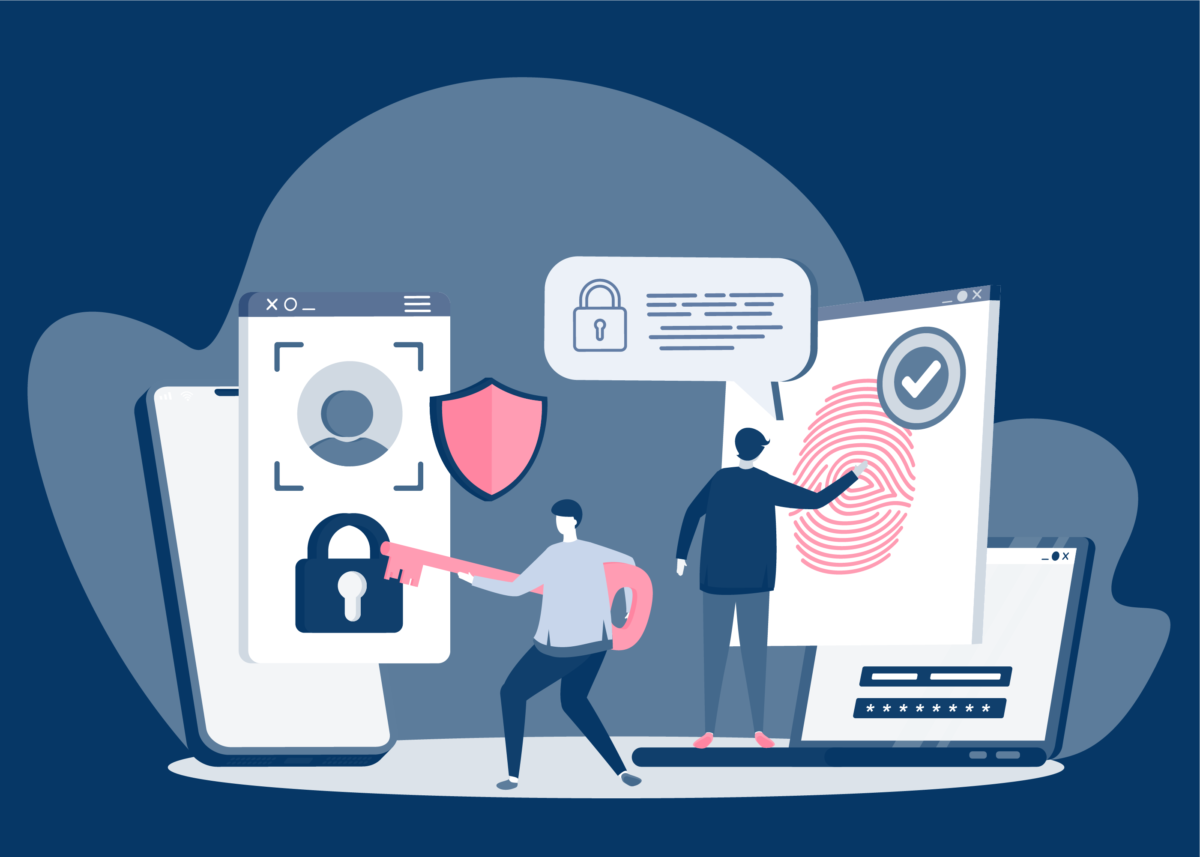
L’IAM désigne l’ensemble des processus, politiques et outils qui permettent de contrôler qui accède à quoi, quand et depuis où dans un système d’information. Cela englobe la création et la suppression des comptes utilisateurs, l’attribution des droits selon les fonctions, la gestion des mots de passe, l’authentification multifacteur et la traçabilité des connexions.
Dans une PME sans politique IAM formalisée, il est courant de trouver des situations problématiques : des comptes administrateurs partagés entre plusieurs personnes, des accès à des applications critiques jamais révoqués après un départ, ou encore des droits accordés « provisoirement » qui perdurent depuis des années. Ces situations ne résultent pas d’une négligence intentionnelle mais d’un manque de processus structurés.
Le principe du moindre privilège
Le fondement d’une bonne politique IAM repose sur un principe simple : chaque utilisateur ne doit disposer que des accès strictement nécessaires à l’exercice de ses fonctions. Ni plus, ni moins. Ce principe du moindre privilège limite mécaniquement les dégâts en cas de compromission d’un compte. Si un collaborateur du service marketing voit ses identifiants volés, l’attaquant ne doit pas pouvoir atteindre les bases de données financières ou les serveurs de production.
Appliquer ce principe demande un travail de cartographie précis des rôles, des ressources et des niveaux d’accès associés. C’est un chantier souvent sous-estimé, mais dont les bénéfices en termes de sécurité et de conformité réglementaire sont immédiats.
Les risques concrets d’une gestion des accès défaillante
Les incidents liés à une mauvaise gestion des identités sont parmi les plus fréquents et les plus coûteux. Une étude du Ponemon Institute évalue à plusieurs millions d’euros le coût moyen d’une violation de données liée à des identifiants compromis. Et ce chiffre ne tient pas compte des impacts réputationnels et juridiques.
Le cas des comptes dits « orphelins » illustre bien le problème. Lorsqu’un salarié quitte l’entreprise, son compte doit être désactivé le jour même de son départ. Dans les faits, ce processus est souvent retardé par un manque de coordination entre les RH et la DSI. Ce délai laisse ouverte une fenêtre d’accès que n’importe qui connaissant les identifiants peut exploiter.
Les comptes à privilèges élevés, comme ceux des administrateurs système, méritent une attention particulière. Leur compromission donne à un attaquant les clés du royaume : modification des configurations, exfiltration de données, installation de portes dérobées. Ces comptes doivent faire l’objet d’une surveillance renforcée, d’une authentification multifacteur obligatoire et d’une rotation régulière des mots de passe.
L’IAM face aux nouveaux usages
Le télétravail, les applications SaaS, les environnements cloud hybrides et la multiplication des appareils connectés ont profondément complexifié la gestion des identités. Les périmètres traditionnels du SI ont éclaté. Un collaborateur peut aujourd’hui se connecter depuis son domicile, via un réseau personnel, sur un outil hébergé chez un tiers. Dans ce contexte, l’identité numérique est devenue le nouveau périmètre de sécurité.
Les solutions IAM modernes intègrent des mécanismes d’authentification adaptative, capables de détecter des comportements inhabituels et d’exiger une vérification supplémentaire en cas de doute. Faire appel à un spécialiste de la cybersécurité à Nice permet d’évaluer les outils adaptés à la taille et aux usages de l’entreprise, et d’implémenter une politique IAM cohérente sans sur-investir dans des solutions disproportionnées.
Structurer sa politique IAM : par où commencer
La mise en place d’une politique IAM efficace commence par un audit des comptes existants et des droits associés. Cet état des lieux révèle généralement des anomalies nombreuses qu’il convient de corriger en priorité. Viennent ensuite la définition des rôles, la documentation des processus d’entrée et de sortie des collaborateurs, et le choix des outils adaptés.
L’IAM n’est pas un projet ponctuel mais un processus continu. Les droits évoluent avec les postes, les organisations se restructurent, de nouveaux outils sont adoptés. Une gouvernance régulière des identités est la seule garantie d’un SI maîtrisé dans la durée.